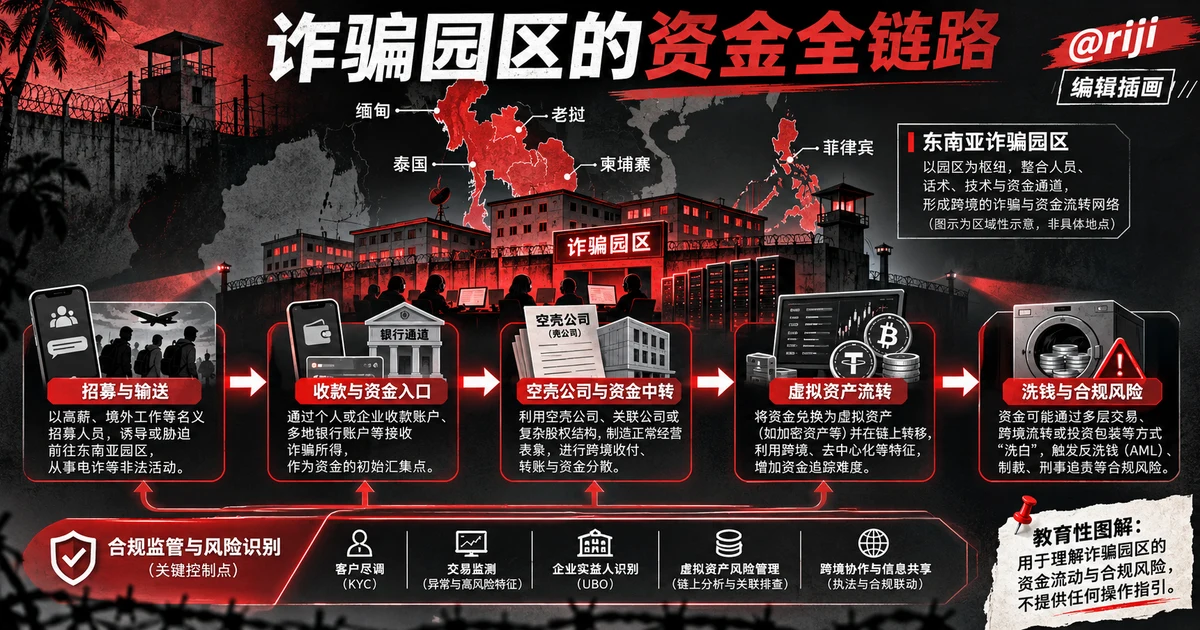
从“查园区”改成“拆网络”
FATF在11月5日发布的新报告把诈骗园区定义为网络化、工业化、跨国化的犯罪基础设施。它可能表现为大型封闭园区,也可能拆成租屋、咖啡店、移动设备和专业服务商。这个视角提醒执法者:关闭一处物理地点,不等于控制人、招募渠道、支付账户和技术能力已经消失。
报告提出的“端到端”不是一张固定犯罪流程图,而是从诈骗广告和招募开始,延伸到受害者付款、资金分层转移、兑现与再投资。其重点在可替代性:场地容易换,能大规模接收资金的账户网络、关键技术服务和跨境协调者可能更难替代,因此更适合作为持续干预点。
资金链为什么跑得比案件快
FATF列出的渠道包括现金、钱骡账户、非正式转账服务和虚拟资产,并提示即时支付可让诈骗资金在很短时间内离开受害者账户。报告据此强调发现后的24至72小时是冻结和追回资产的重要窗口。这个窗口是风险管理原则,不是对任何个案追回率的承诺。
虚拟资产在报告中是重要的洗钱通道之一,但“使用虚拟资产”本身不等于犯罪。判断需要结合资金来源、账户控制、交易对手、链上路径、场外兑换和真实业务。相同道理也适用于银行账户、公司和通信服务:被滥用的合法工具不应被笼统污名化,监管应找到具体异常与责任主体。
赌场、租屋与技术服务为何会在同一报告出现
FATF称执法压力推动部分团伙转向更小、更机动的场所,包括赌场、租屋、公寓、咖啡店甚至车辆。UNODC此前也警告,赌场、网络赌博平台、经济特区和壳公司可能在特定案件中被用于地下银行、洗钱和网络诈骗。出现这些行业词并不意味着所有经营者都涉案;恰当做法是核对牌照、受益所有人、资金来源、客户尽调与异常交易。
园区网络同时制造两类受害者:被骗转账的人,以及被虚假工作招募、胁迫从事诈骗的人。IOM公开案例显示,部分返回者还面临身份识别和刑事化风险。因此,资金追踪不能抹掉人口贩运识别,刑事调查也不能把所有园区工作人员预设为自愿参与。
合规部门可以验证的四类证据
第一类是支付和账户:开户资料、设备指纹、受益所有人、异常收款和迅速分层转移;第二类是技术与通信:域名、托管、消息账号和可疑号码之间的关联;第三类是招募与运输:广告、劳动合同、旅行安排和债务控制;第四类是资产去向:兑换、现金化、投资或再投入经营。任何一类证据单独出现都可能有无害解释,需要在权限合法、来源可核验的前提下交叉判断。
本站此前的东南亚AI诈骗小团队迁移分析讨论“去园区化”,本文补上资金和服务依赖视角;还可通过支付与资金流专题、缅甸地区专题和柬埔寨地区专题继续阅读。题图为原创教育图解,不提供转移或规避资金追踪的操作方法。